
PHP 在 2026 年 10 月 21 日修補兩個嚴重漏洞,更新 WordPress 沒有用。這篇教你怎麼查 PHP 版本、問主機什麼、PHP 8.1 以下怎麼辦,附可直接複製的詢問文字。
資料更新:2026 年 10 月 28 日。這是仍在變動的事件,內容以 PHP 官方、WordPress.org 與 CISA 的公告為準。
.我的 WordPress 網站有影響嗎?有可能。漏洞在 PHP 本身,只要你的主機用 PHP 執行網站,且 PHP 還沒套用 10 月 21 日的修補,就有風險。
.更新 WordPress 有用嗎?沒有。WordPress.org 說明這次不需要也不會有 WordPress 更新,要更新的是主機上的 PHP。
.要更新到哪一版?PHP 8.5.12、8.4.27、8.3.36 或 8.2.35 以上。
.怎麼查?WordPress 後台:工具 → 網站狀態 → 資訊 → 伺服器,看 PHP 版本,再請主機確認是否已套用修補。
.PHP 8.1 以下怎麼辦?官方已不再提供安全更新,請盡快規劃升級到 8.2 以上,升級前先備份、先在測試站試過。
PHP 漏洞是什麼?為什麼這次要處理
這次是 PHP 本身出現兩個嚴重漏洞,編號是 CVE-2026-109618 和 CVE-2026-109619,攻擊者不需要登入,就有機會在你的主機上執行程式。PHP 在 2026 年 10 月 21 日發布修補,兩個漏洞的嚴重程度評分都是 9.2(滿分 10)。
PHP 基金會的公告提到,其中一個漏洞在 Apache 搭配 mod_php 的預設設定下,就已經證實可以完整遠端執行程式。美國 CISA 也在 10 月 26 日把這兩個漏洞列入「已知遭利用漏洞」清單,要求立即更新,代表已經有人在實際攻擊。(資料來源:PHP Foundation 公告、CISA 警示)
這不是只有 WordPress 的問題。凡是用 PHP 執行網頁的主機,不管跑的是 WordPress、WooCommerce 還是其他系統,都在範圍內。只是 WordPress 站是 PHP 最常見的使用情境,所以站長特別需要知道。
WordPress 要更新嗎?更新了也沒用的原因
不用更新 WordPress,因為漏洞不在 WordPress,而在它底下的 PHP。WordPress.org 的官方說明寫得很清楚:這次不需要、也沒有計畫發布 WordPress 更新,站長該做的是更新主機上的 PHP。(WordPress.org 公告)
可以這樣想:你的網站像一棟房子,WordPress、外掛、佈景主題是裡面的家具,PHP 是地基,主機是土地。這次出問題的是地基,換家具修不到。
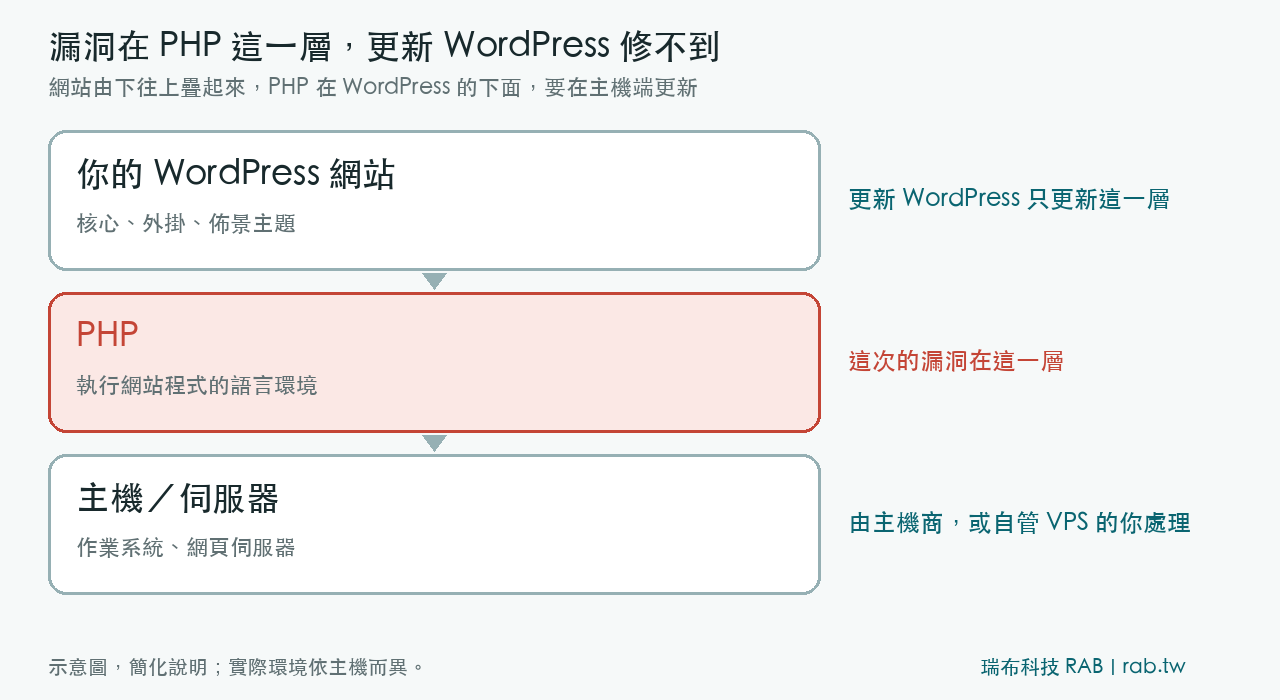
所以,把外掛、佈景主題更新到最新是好習慣,但這次不能取代 PHP 的修補。PHP 要在主機端更新,也就是由主機商處理,或由自管 VPS 的人自己處理。
5 步驟檢查與處理你的 WordPress 網站
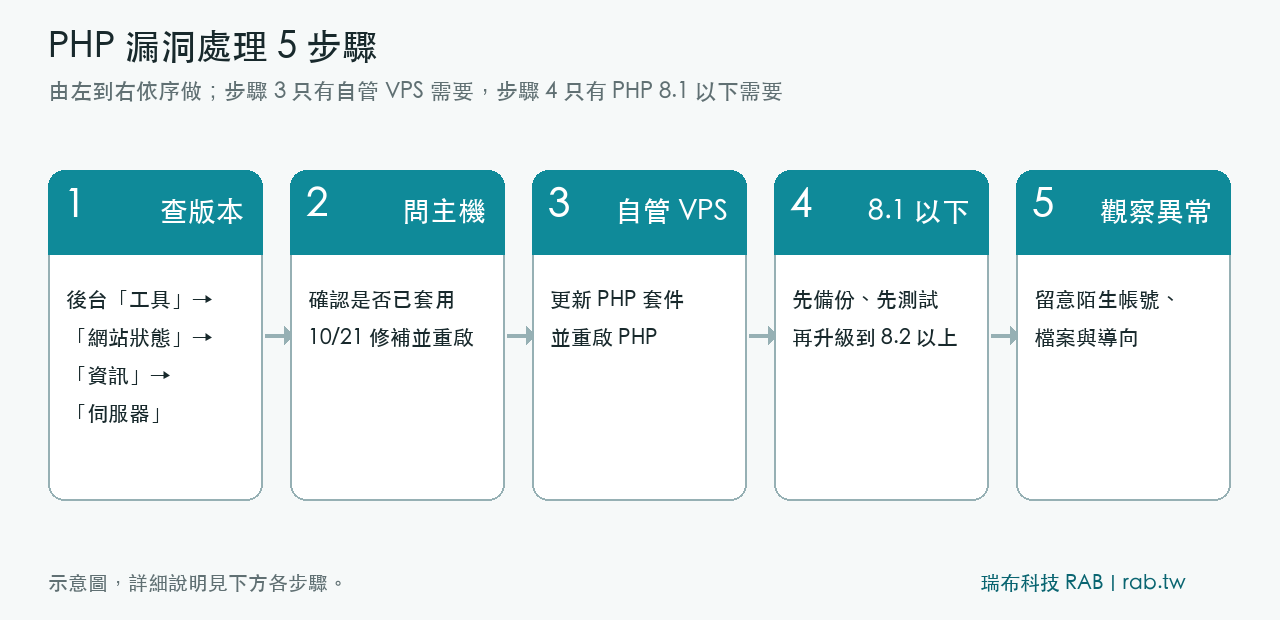
步驟 1:查你的網站正在用哪一版 PHP
進 WordPress 後台,點選「工具」→「網站狀態」→「資訊」→ 展開「伺服器」,找到 PHP 版本。很多主機的控制面板也能看到,也可以到那裡確認。
先把這個版本記下來。如果顯示的是 PHP 8.1 或更舊的版本,直接看步驟 4。
步驟 2:問主機有沒有套用 10 月 21 日的修補
光看版本號不夠,因為有些主機商會直接修補現有版本,版本號不會改變。舉例來說,CloudLinux 就是這樣處理,所以後台顯示 8.5.11 的網站也可能已經修補。(依 Codeable 的整理)
所以最可靠的做法是直接問主機商。下面這段可以直接複製貼給客服:
您好,針對 2026 年 10 月 21 日 PHP 發布的安全更新(CVE-2026-109618、CVE-2026-109619),請問我的網站(網域:____)目前實際執行的 PHP 是否已套用修補?請協助確認:① 實際執行的 PHP 版本與修補依據;② 修補是否已套用到我這個主機節點,且 PHP 程序已重新啟動;③ 如果還沒套用,預計的處理時間。謝謝。
請主機商用文字回覆,之後有需要查證時比較有依據。
步驟 3:自管 VPS 的處理方式
如果你的網站放在自己管理的 VPS,沒有主機商替你處理,就要自己更新 PHP 套件,並重新啟動 PHP,讓所有程序都載入修補後的版本。只裝了新版、沒有重啟,舊程序還是會繼續用舊的 PHP 跑。
如果你不熟悉伺服器操作,建議請熟悉的工程師處理。瑞布科技的安心管理客戶,若主機商開放權限,我們可以個案評估協助調整。
步驟 4:PHP 8.1 以下,要規劃升級
PHP 8.1 以下已經不再有安全更新,這次的修補不會再提供給這些版本,除非你的主機商另外提供。WordPress.org 的建議是升級到 PHP 8.2 以上,若是自己管理主機、無法立刻升級,甚至要考慮先讓網站下線。
升級 PHP 可能讓老舊的外掛或佈景主題出錯,所以順序要對:
1.先做完整備份。
2.在測試站或備份環境先升級、先測試,確認網站與外掛都正常。
3.確認沒問題再升級正式站。
步驟 5:處理完之後觀察異常
PHP 修補之後,也不代表過去沒被入侵。建議留意是否出現不認得的管理員帳號、陌生的檔案、頁面被導向奇怪的網站,或後台突然變慢。如果發現異常,先不要自己刪檔案,可以參考我們整理的 WordPress 中毒處理指南,或直接評估救援服務。
PHP 版本與支援期限對照表
下表是目前官方仍提供安全更新的版本,以及這次的修補版本。
PHP 分支 這次的修補版本 安全更新支援到
8.5 8.5.12 以上 2029-12-31
8.4 8.4.27 以上 2028-12-31
8.3 8.3.36 以上 2027-12-31
8.2 8.2.35 以上 2026-12-31
8.1 以下 無(已不再提供安全更新) 已結束
(資料來源:PHP 官方支援版本、PHP Foundation 公告。)
有一點要提醒:PHP 8.2 的安全支援在 2026 年底就會結束,還在用 8.2 的網站,今年底前也需要再升級一次,建議順便規劃,不要等到下一個漏洞才處理。
如果懷疑網站已經被入侵
先確認是不是真的有異常,再處理,不要因為這次的新聞就急著重建網站。
可以先看有沒有不認得的管理員、被修改的檔案、網站被導向其他網址,或是搜尋結果出現奇怪的標題。有的話,保留現況、先備份,再處理,詳細步驟見如何處理 WordPress 中毒。如果網站已經打不開或嚴重異常,可以找救援服務協助。
更多日常防護方式,可以看 WordPress 資安防護完整指南。
